Пароль «Qwerty2020!» виглядає солідно: велика літера, цифри, знак оклику. Формально він відповідає вимогам більшості сайтів, а насправді підбирається програмою за секунди.
Проблема в тому, що правила створення паролів майже не змінилися з початку двохтисячних, хоча техніка зламу відтоді пішла далеко вперед.
Розберемо, який пароль справді працює і чому це одна з найдешевших інвестицій у власну безпеку.
Чому старі правила більше не працюють
Класична порада звучала так: додайте велику літеру, цифру та спецсимвол. Люди слухняно перетворили «pароль» на «Pароль1!» і вважали питання закритим.
Такі заміни передбачувані. Програми для підбору давно знають, що «а» замінюють на «@», «о» на нуль, а цифру дописують у кінці.
Друга проблема — складні паролі важко запам’ятати, тому їх записують на стікері або використовують на десятку сайтів одразу.
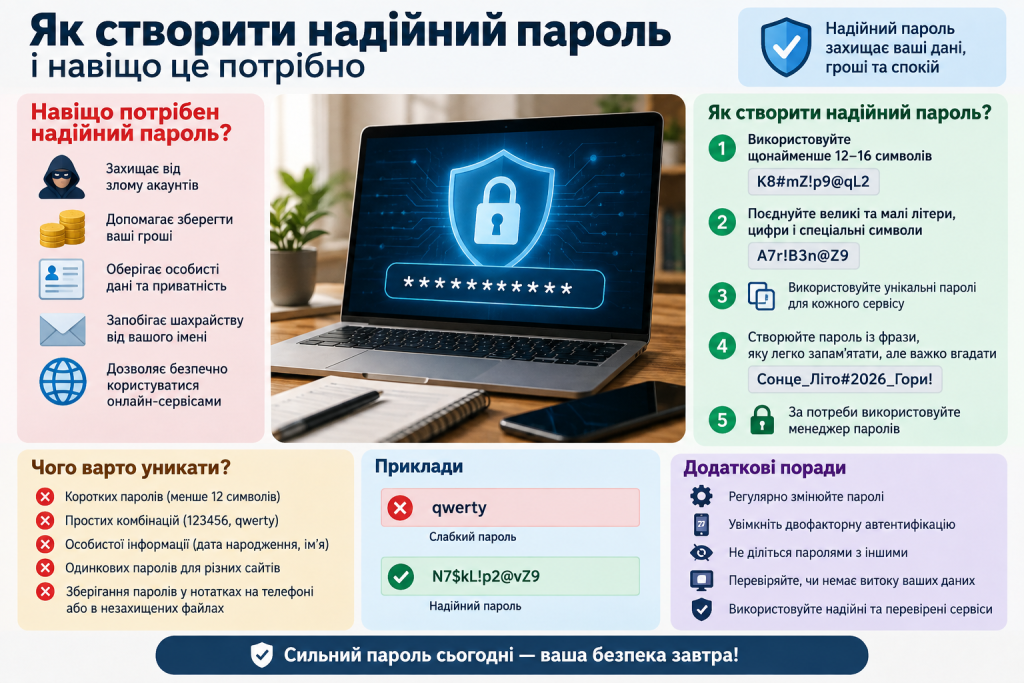
Довжина важливіша за спецсимволи
Кожен доданий символ збільшує кількість можливих комбінацій у рази. Пароль із шістнадцяти простих літер стійкіший за вісім символів із усіма знаками на клавіатурі.
Сучасні рекомендації прямо радять орієнтуватися на довжину, а не на вигадливість. Мінімум для важливого акаунта — дванадцять символів, а краще п’ятнадцять і більше.
Приємний бонус: довгу фразу простіше набрати з першого разу, ніж набір випадкових знаків.
Як скласти пароль-фразу
Найзручніший спосіб — узяти кілька не пов’язаних між собою слів. Наприклад, «вітряк лимон швидкий барабан» читається легко, а перебором береться дуже погано.
Важлива умова — слова мають бути випадковими. Рядок із відомої пісні чи прислів’я не підходить, бо такі фрази давно є в словниках для зламу.
Щоб посилити фразу, додайте всередину цифру або розділовий знак у нелогічному місці. Головне — не в кінці, куди їх дописують усі.
Безпека — це процес, а не продукт. — Брюс Шнаєр
Перевірити себе легко: якщо пароль можна вгадати, знаючи вашу біографію, його треба переробити.
Чого не має бути в паролі
Деякі елементи роблять пароль слабким незалежно від довжини:
- імена дітей, партнерів, домашніх улюбленців;
- дати народження, номери телефонів та автомобіля;
- назва сервісу всередині пароля;
- послідовності на кшталт 123456 або qwerty;
- слова, які ви публічно згадували в соцмережах.
Ця інформація зазвичай лежить у відкритому доступі, тому зловмиснику не доведеться нічого вгадувати.
Унікальний пароль для кожного сервісу
Найпоширеніша помилка — один пароль на пошту, банк і форум із рибалки. Форум зламують, база потрапляє в мережу, і разом із нею відкривається доступ до всього іншого.
Такий метод називають підстановкою облікових даних. Зловмисник просто перебирає вкрадені пари логін-пароль на сотнях популярних сайтів.
Особливо важливо мати окремий пароль для основної електронної пошти. Через неї відновлюють доступ до решти акаунтів, тому вона фактично є головним ключем.
| Підхід | Приклад | Слабке місце |
|---|---|---|
| Одне слово з цифрою | Kotyk2024 | підбирається за словником |
| Заміна літер знаками | P@rol1 | давно врахована програмами |
| Один пароль на всі сайти | будь-який | витік однієї бази |
| Пароль-фраза з чотирьох слів | вітряк лимон швидкий барабан | треба десь зберігати |
| Випадковий набір із менеджера | xR7#qL2vНf | неможливо запам’ятати вручну |
Перші три рядки таблиці описують звички, від яких варто відмовитися насамперед.
Менеджери паролів: навіщо вони
Тримати в голові тридцять різних паролів людина не здатна. Саме цю задачу розв’язує менеджер паролів — програма, що зберігає всі дані в зашифрованому сховищі.
Ви пам’ятаєте один майстер-пароль, а решту генерує та підставляє програма. Вона ж попереджає, коли ви повторно використовуєте старий пароль.
Додатковий плюс — захист від фішингу. Менеджер не підставить дані на підробленому сайті, бо адреса не збігається зі збереженою.
Що робити з майстер-паролем
Майстер-пароль має бути найдовшим у вашому арсеналі. Тут доречна фраза з п’яти-шести випадкових слів.
Записати його на папері та покласти вдома в надійне місце — цілком нормальне рішення. Паперовий носій не зламають через інтернет.
Чого точно не варто робити, так це зберігати майстер-пароль у нотатках телефону чи в чернетці листа.
Другий шар захисту акаунта
Навіть найкращий пароль колись може витекти разом із базою сервісу. Тому важливі акаунти варто прикрити додатковим підтвердженням входу.
Двофакторна автентифікація вимагає ще один крок: код із застосунку, апаратний ключ або підтвердження на іншому пристрої. Навіть маючи пароль, сторонній не зайде без нього.
Людський фактор — найслабша ланка безпеки. — Кевін Митник
Увімкніть цю опцію хоча б для пошти, банківського застосунку та основних соцмереж.
Поширені міфи про паролі
Перший міф — складний пароль гарантує безпеку. Він захищає лише від перебору, тоді як більшість зламів починається зі звичайного фішингового листа.
Другий міф — у мене нема чого красти. Навіть порожній акаунт має цінність: з нього розсилають спам, просять гроші у ваших знайомих, реєструють інші профілі.
Третій міф — браузер зберігає паролі не гірше за менеджер. Вбудоване сховище зручне, проте при доступі до розблокованого комп’ютера дані видно майже без опору.
Четвертий міф — регулярна зміна пароля робить його надійнішим. Значно важливіше, щоб він був довгим і ніде не повторювався.
Паролі на роботі та спільний доступ
Інформаційна безпека компанії починається з тих самих звичок, що й домашня. Один пароль на відділ, записаний у спільному документі, живе роками.
Правильніше давати кожному працівнику власний доступ. Тоді зрозуміло, хто що зробив, а при звільненні достатньо вимкнути один обліковий запис.
Коли спільний акаунт неминучий, пароль до нього зберігають у корпоративному менеджері з розмежуванням прав. Пересилати такі дані в месенджері не варто взагалі.
Окреме правило — не використовувати робочий пароль в особистих сервісах і навпаки. Витік одного тоді не тягне за собою інший.
Покроковий план оновлення паролів
Переробляти все за один вечір не варто, бо запал зникне на третьому акаунті.
- Складіть список сервісів, де у вас є обліковий запис.
- Позначте критичні: пошта, банк, робочі системи, месенджери.
- Встановіть менеджер паролів і придумайте майстер-пароль.
- Змініть паролі критичних сервісів на довгі та унікальні.
- Увімкніть двофакторну автентифікацію там, де вона є.
- Перевірте пошту на витоки через спеціальні сервіси перевірки.
- Решту акаунтів оновлюйте поступово, по кілька на тиждень.
Через два тижні такої роботи ви отримаєте рівень захисту, який раніше здавався справою фахівців.
Як часто змінювати пароль
Раніше радили міняти паролі щокварталу. Практика показала зворотний ефект: люди починали додавати до старого пароля наступну цифру.
Сучасний підхід простіший. Надійний унікальний пароль змінюють тоді, коли з’явилася причина.
Такою причиною є новина про витік бази сервісу, підозріла активність в акаунті, вхід із чужого пристрою або передача пароля іншій людині.
Кібергігієна без фанатизму
Інформаційна безпека часто виглядає як нескінченний список вимог. Насправді базова кібергігієна тримається на кількох звичках, які формуються за місяць.
Довгий унікальний пароль, менеджер для зберігання та другий фактор на головних акаунтах закривають більшість побутових ризиків. Решта — це вже тонке налаштування.
Почніть із поштової скриньки просто зараз. Це п’ять хвилин роботи, які позбавляють дуже неприємного вечора в майбутньому.
